Kuber API Server
March 12, 2026
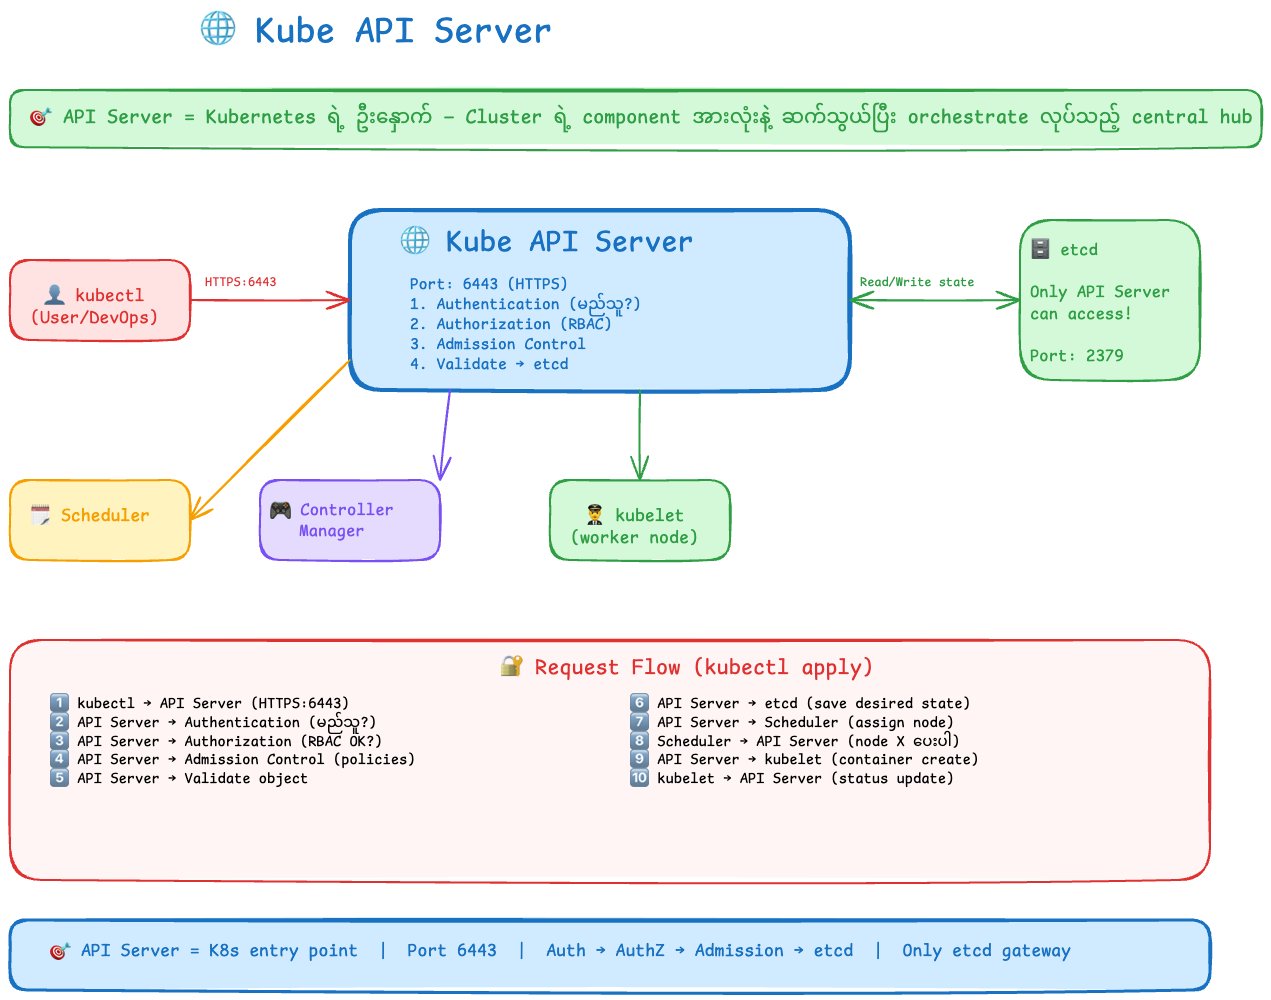
🌐 Kube API Server ဆိုတာ ဘာလဲ?
🎯 Kube API Server = Kubernetes ရဲ့ ဦးနှောက် (Brain) — Cluster ရဲ့ component အားလုံးနဲ့ ဆက်သွယ်ပြီး orchestrate လုပ်သည့် central hub
📦 Basic Info
- **Type: **RESTful API (HTTP/HTTPS)
- **Location: **Master Node
- **Port: **6443 (HTTPS)
- **Role: **Kubernetes cluster ရဲ့ single entry point
⚙️ API Server ရဲ့ အဓိက တာဝန်များ (5 Functions)
1. Authentication (မည်သူ? စစ်ဆေးခြင်း)
- Request ပေးလာတဲ့သူ ဘယ်သူလဲ စစ်ဆေးတယ်
- Methods: Certificates, Tokens, Basic Auth
2. Authorization (ဘာလုပ်ခွင့်ရှိ? စစ်ဆေးခြင်း)
- RBAC (Role-Based Access Control)
- User/ServiceAccount မှာ permission ရှိလား?
3. Admission Control (Policy စစ်ဆေးခြင်း)
- Object ကို create/modify မလုပ်ခင် policies စစ်ဆေးတယ်
- ဥပမာ: Resource limits set မထားရင် block လုပ်တယ်
4. Validation & Serialization
- Request data format မှန်ကန်မှု စစ်ဆေးတယ်
- Object ကို JSON/Protobuf format ဖြင့် serialize လုပ်တယ်
5. etcd Communication (တစ်ခုတည်းသော etcd gateway)
- etcd ကို read/write လုပ်ခွင့် ရှိသော တစ်ခုတည်းသော component
- Scheduler, Controller တို့ etcd ကို တိုက်ရိုက် access မရဘူး
🔄 Request Flow (kubectl apply လုပ်တဲ့ အခါ)
kubectl apply -f pod.yaml

  Step 1: kubectl → API Server (HTTPS:6443)
  Step 2: API Server → Authentication (မည်သူ?)
  Step 3: API Server → Authorization (RBAC - ခွင့်ပြုလား?)
  Step 4: API Server → Admission Control (policies OK?)
  Step 5: API Server → Validate object
  Step 6: API Server → etcd (save desired state)
  Step 7: API Server → Scheduler (pod ကို node ခွဲပေးပါ)
  Step 8: Scheduler → API Server (node X မှာ run ပါ)
  Step 9: API Server → etcd (update scheduling info)
  Step 10: API Server → kubelet on worker node
  Step 11: kubelet → containerd (container create)
  Step 12: kubelet → API Server (status update)
  Step 13: API Server → etcd (update actual state)
🏠 Real-World Analogy
🏢 Kubernetes = ကုမ္ပဏီကြီး
API Server = Company ရဲ့ Receptionist + Security + CEO
• ဘယ်သူ ဝင်လာတာလဲ စစ်တယ် (Authentication)
• ဘာလုပ်ပိုင်ခွင့် ရှိလဲ စစ်တယ် (Authorization)
• CEO ဆီ message ဆက်ပေးတယ် (etcd/controllers)
• Worker တွေကို task ပေးတယ် (kubelet)
API Server မပါလျှင် = ကုမ္ပဏီ operate မလုပ်နိုင်တော့!
🛠️ Practical Commands
# API Server pod ကြည့်ရန်
kubectl get pods -n kube-system | grep kube-apiserver

# API Server status
kubectl describe pod kube-apiserver-master -n kube-system

# API Server manifest (kubeadm)
cat /etc/kubernetes/manifests/kube-apiserver.yaml

# Direct API call (bypass kubectl)
curl -k https://localhost:6443/api/v1/pods \
  --cacert /etc/kubernetes/pki/ca.crt \
  --cert /etc/kubernetes/pki/apiserver-kubelet-client.crt \
  --key /etc/kubernetes/pki/apiserver-kubelet-client.key

# Check API Server health
kubectl get componentstatuses
curl -k https://localhost:6443/healthz
⚙️ Important Flags (kube-apiserver config)
# /etc/kubernetes/manifests/kube-apiserver.yaml

--etcd-servers=https://127.0.0.1:2379          # etcd address
--service-cluster-ip-range=10.96.0.0/12        # Service IP range
--authorization-mode=Node,RBAC                 # Auth methods
--advertise-address=192.168.1.10               # API Server IP
--secure-port=6443                             # HTTPS port
--tls-cert-file=/etc/kubernetes/pki/apiserver.crt
--tls-private-key-file=/etc/kubernetes/pki/apiserver.key
📊 Summary Table
- **Type: **RESTful API server
- **Location: **Master node
- **Port: **6443 (HTTPS)
- **Auth Methods: **Certificates, Tokens, OIDC
- **etcd Access: **Only component with direct access
- **Manifest: **/etc/kubernetes/manifests/kube-apiserver.yaml
🎓 CKA Exam Tips:
• API Server manifest path မှတ်ထားပါ
• Authentication vs Authorization ခွဲနားလည်ပါ
• API Server down ဖြစ်ရင် kubectl မ run နိုင်တော့ဘူး
• kubeconfig file: ~/.kube/config (API Server address ပါတယ်)